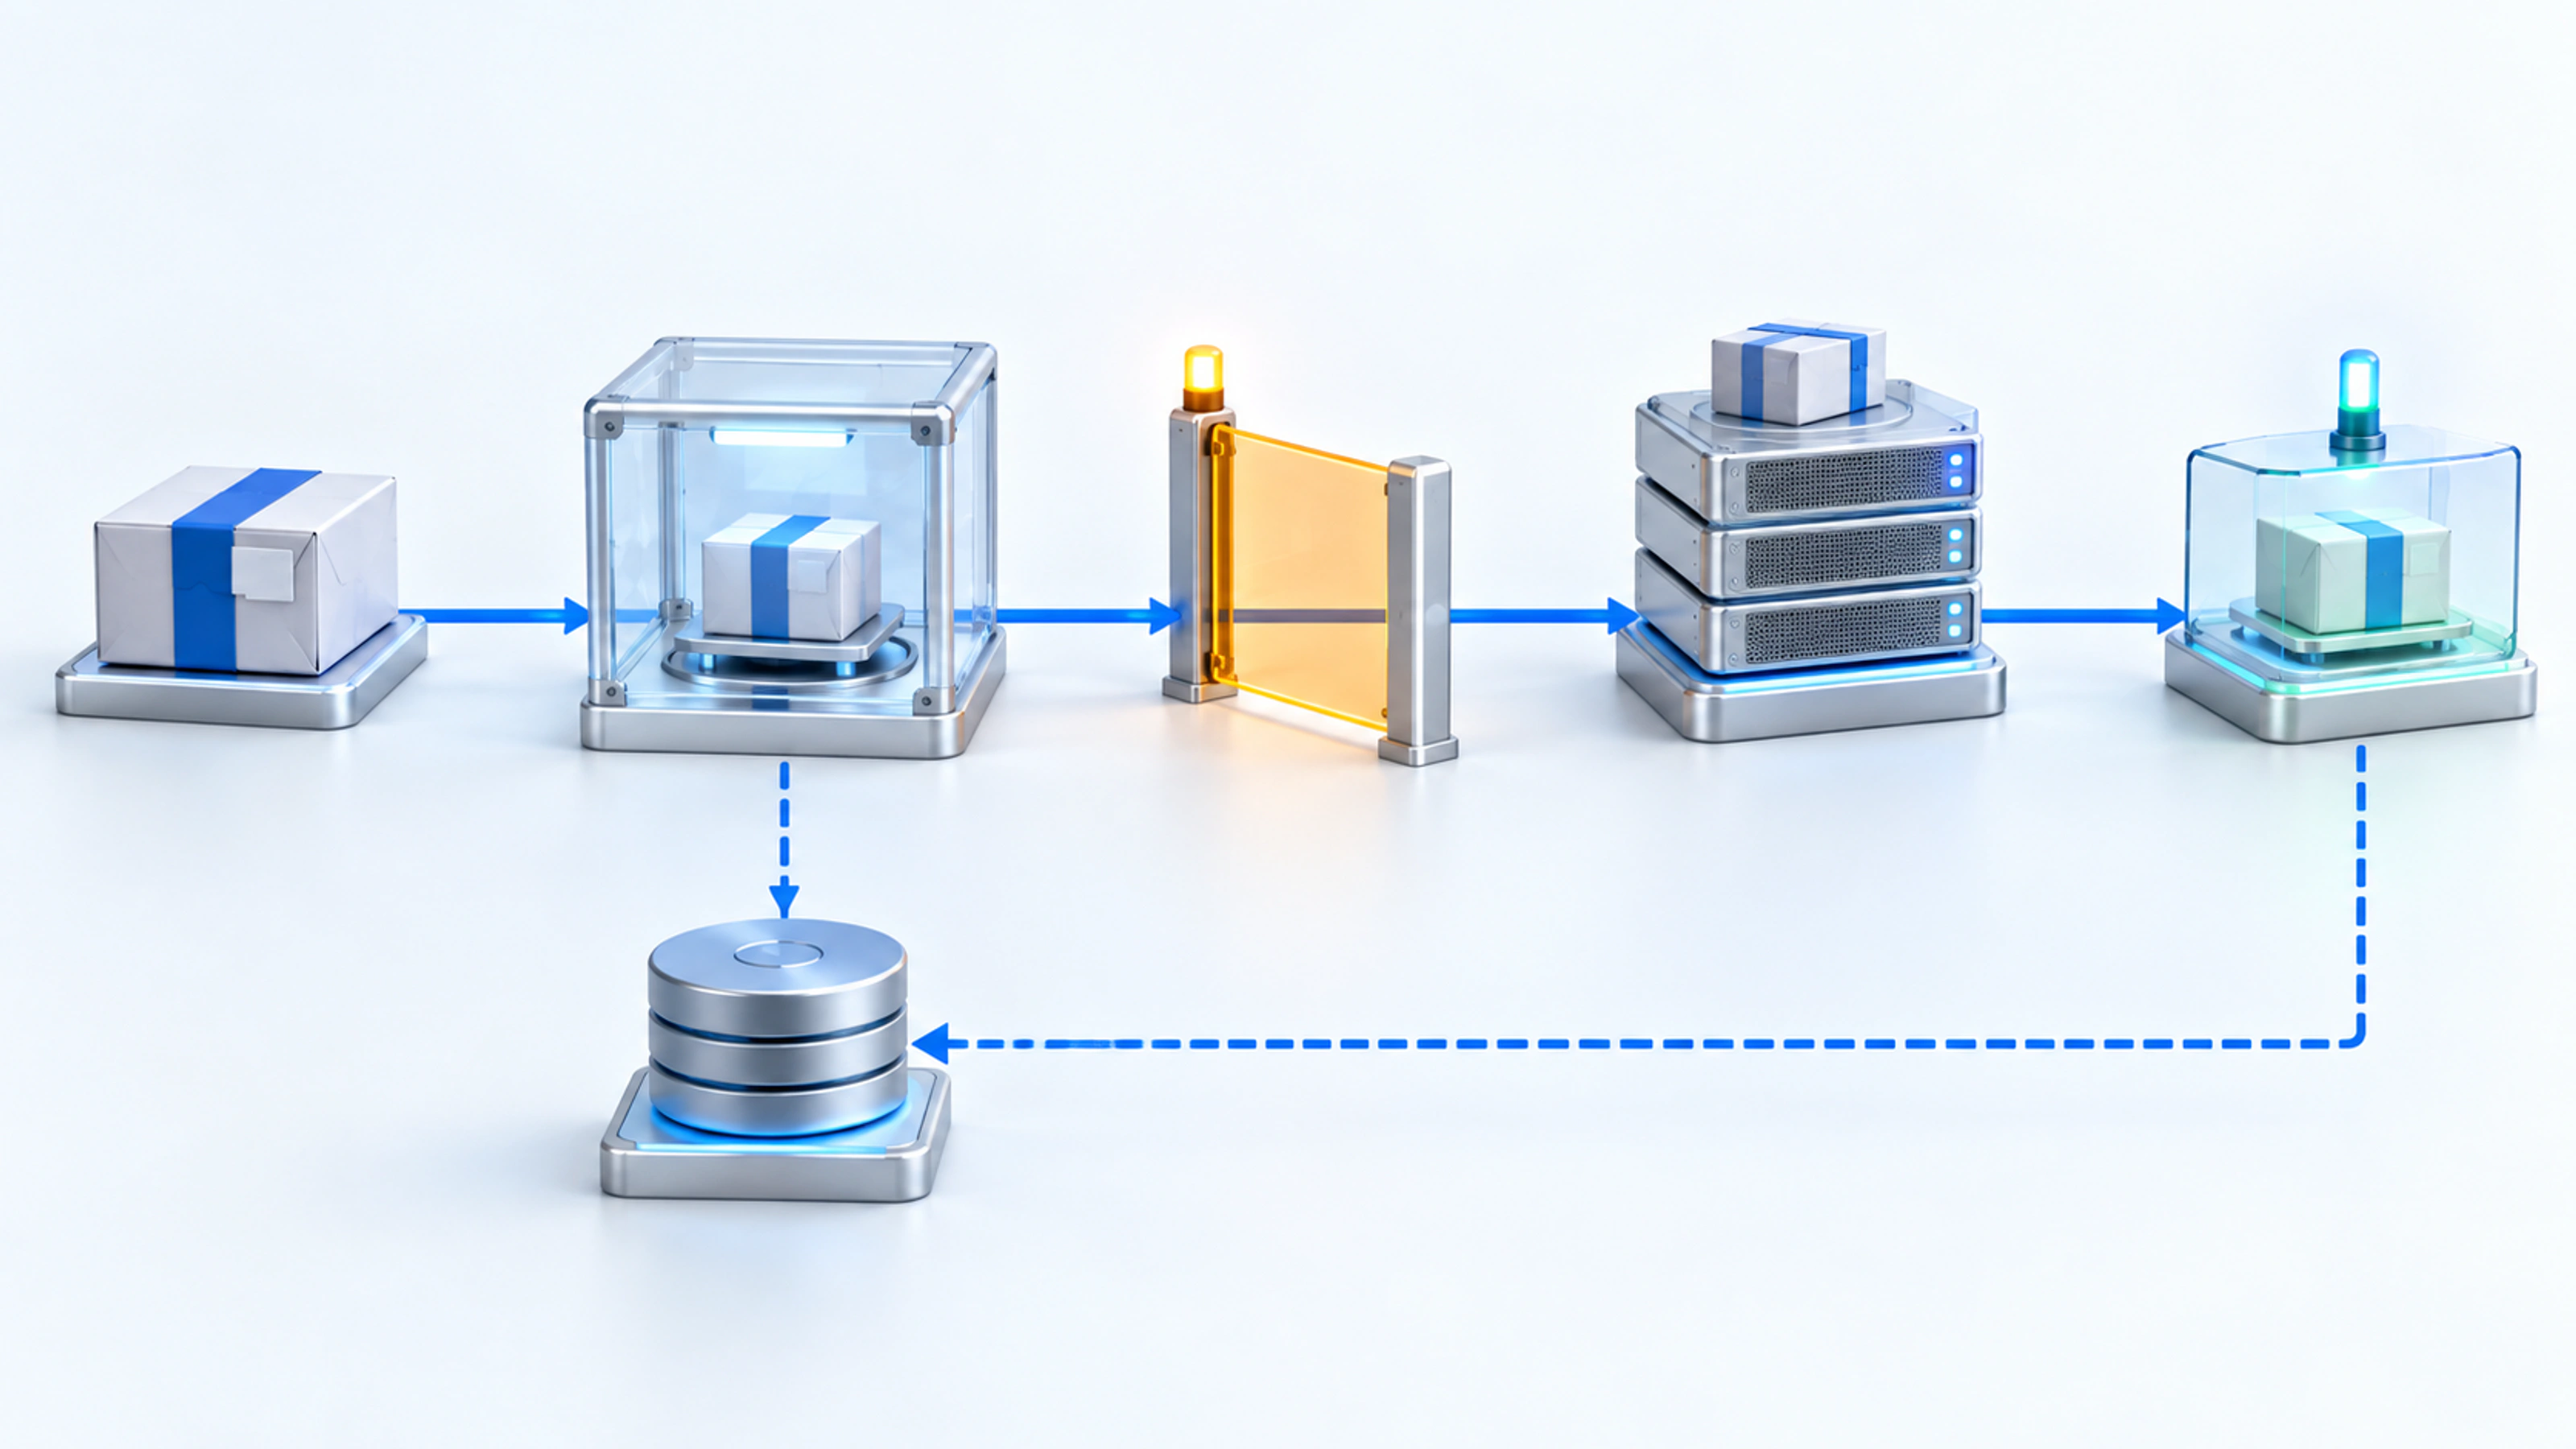
根据业务环境选择部署方式
部署方式不采用统一模板强制套用,而是结合客户网络环境、数据等级、业务系统、算力条件、安全规范和运维体系共同确定。
对于不同区域和数据等级,可以在同一项目中组合使用不同部署方式,并通过明确接口控制数据和任务的流转范围。
- 企业内网部署:核心能力运行在企业内部网络
- 专有云部署:在客户控制的云资源与安全体系中运行
- 离线环境部署:面向物理隔离或严格受限的工程环境
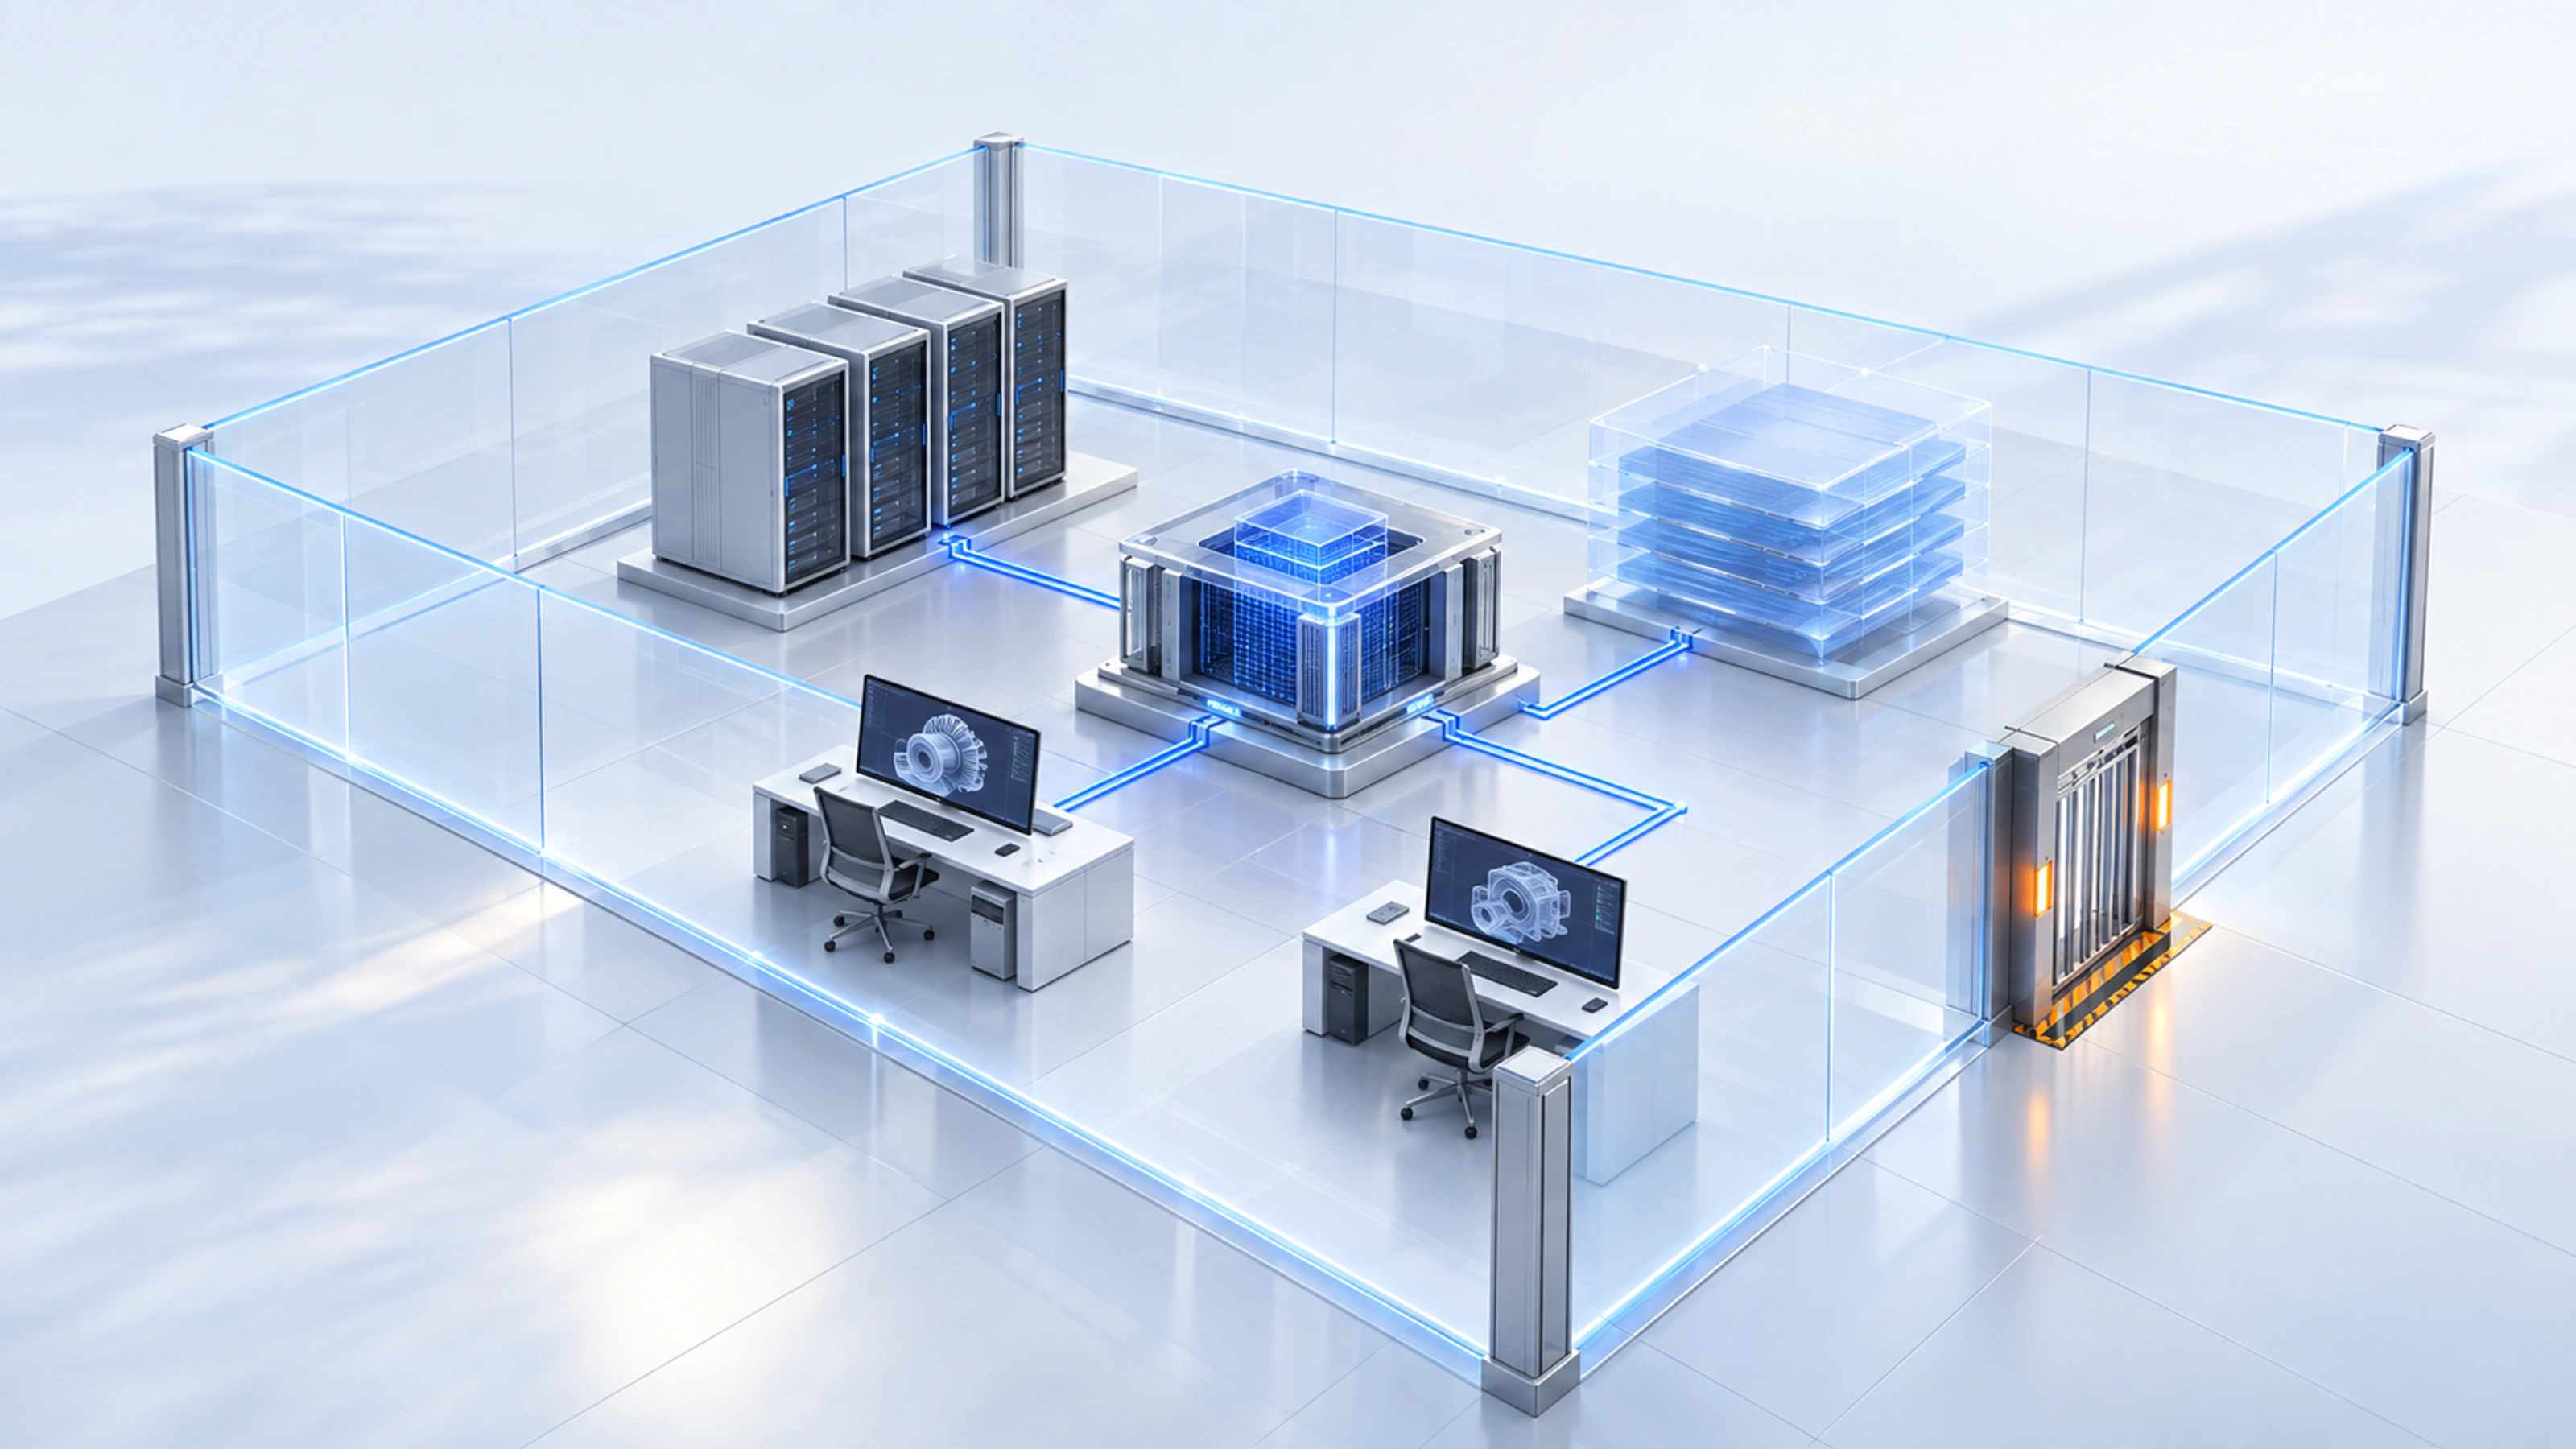
适配客户现有安全体系
部署方案应与客户已有的身份、权限、网络和运维机制协同运行,而不是在企业体系之外建立另一套孤立系统。
产品可以结合统一身份认证、角色权限、网络隔离、日志审计、版本管理、备份恢复和受控升级机制进行建设,具体能力范围依据项目需求确认。
- 统一身份认证与角色权限
- 网络区域隔离与数据访问控制
- 操作、任务与模型调用日志
- 版本、备份、恢复与异常监控
明确数据和接口边界
实施前应共同确认部署范围、接口权限、数据来源、数据流向、模型调用方式、外部服务连接、运维职责以及升级和备份机制。
未经客户授权,不改变网络边界,不开放外部访问,不迁移客户数据。确需跨区域交换数据或调用外部能力时,应明确数据内容、使用目的、传输路径和审批方式。
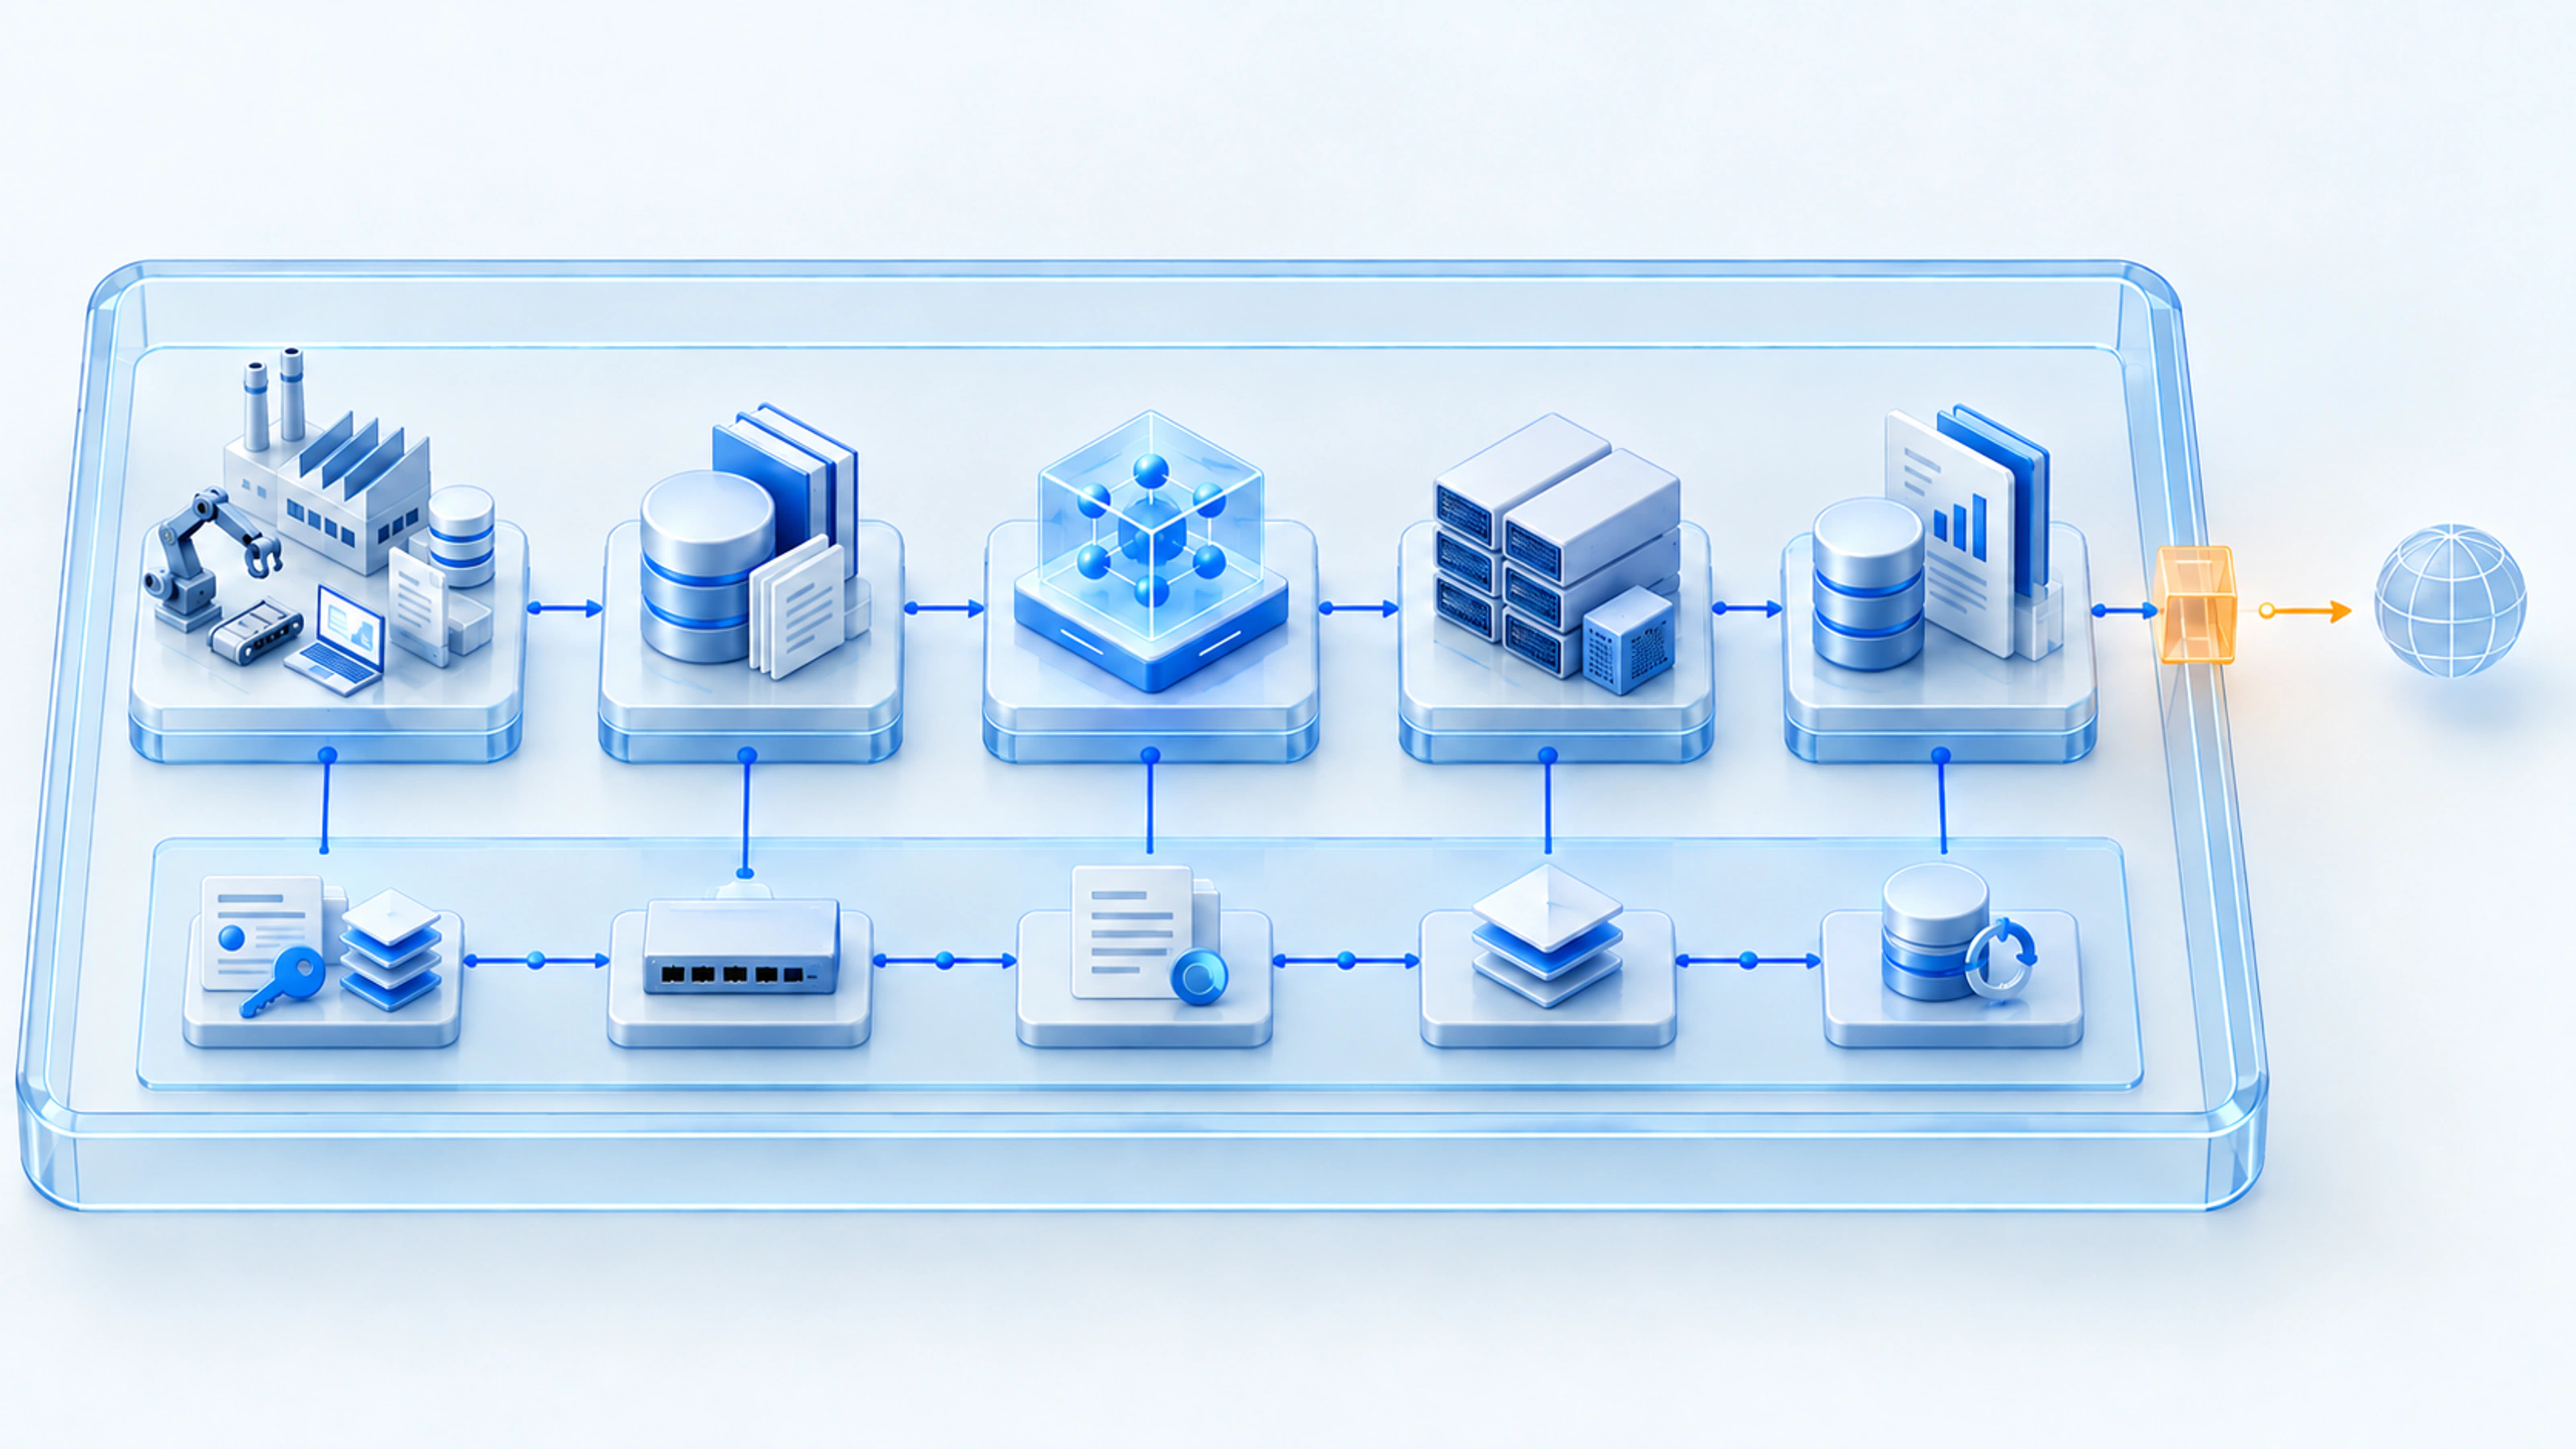
支持自主可控环境
部署方案可以根据项目要求适配国产服务器、算力、操作系统、数据库及大模型。适配工作需要结合产品版本、客户基础设施和目标业务场景进行评估。
实施前应明确兼容范围、性能目标、依赖组件、维护职责和升级策略,并通过实际环境测试确认关键功能与性能。
受控运维与持续升级
内网部署并不意味着系统停止更新,而是所有升级、配置调整和模型变化都应在客户确认的流程下进行。
升级包、版本变化、数据迁移和运维操作应保留必要记录,并根据业务要求完成验证、备份和回退准备,避免升级过程影响正式工程工作。
- 01确认升级内容与影响范围
- 02在验证环境完成兼容性测试
- 03客户审批升级窗口与执行计划
- 04受控实施并记录版本变化
- 05验证结果并保留必要回退能力