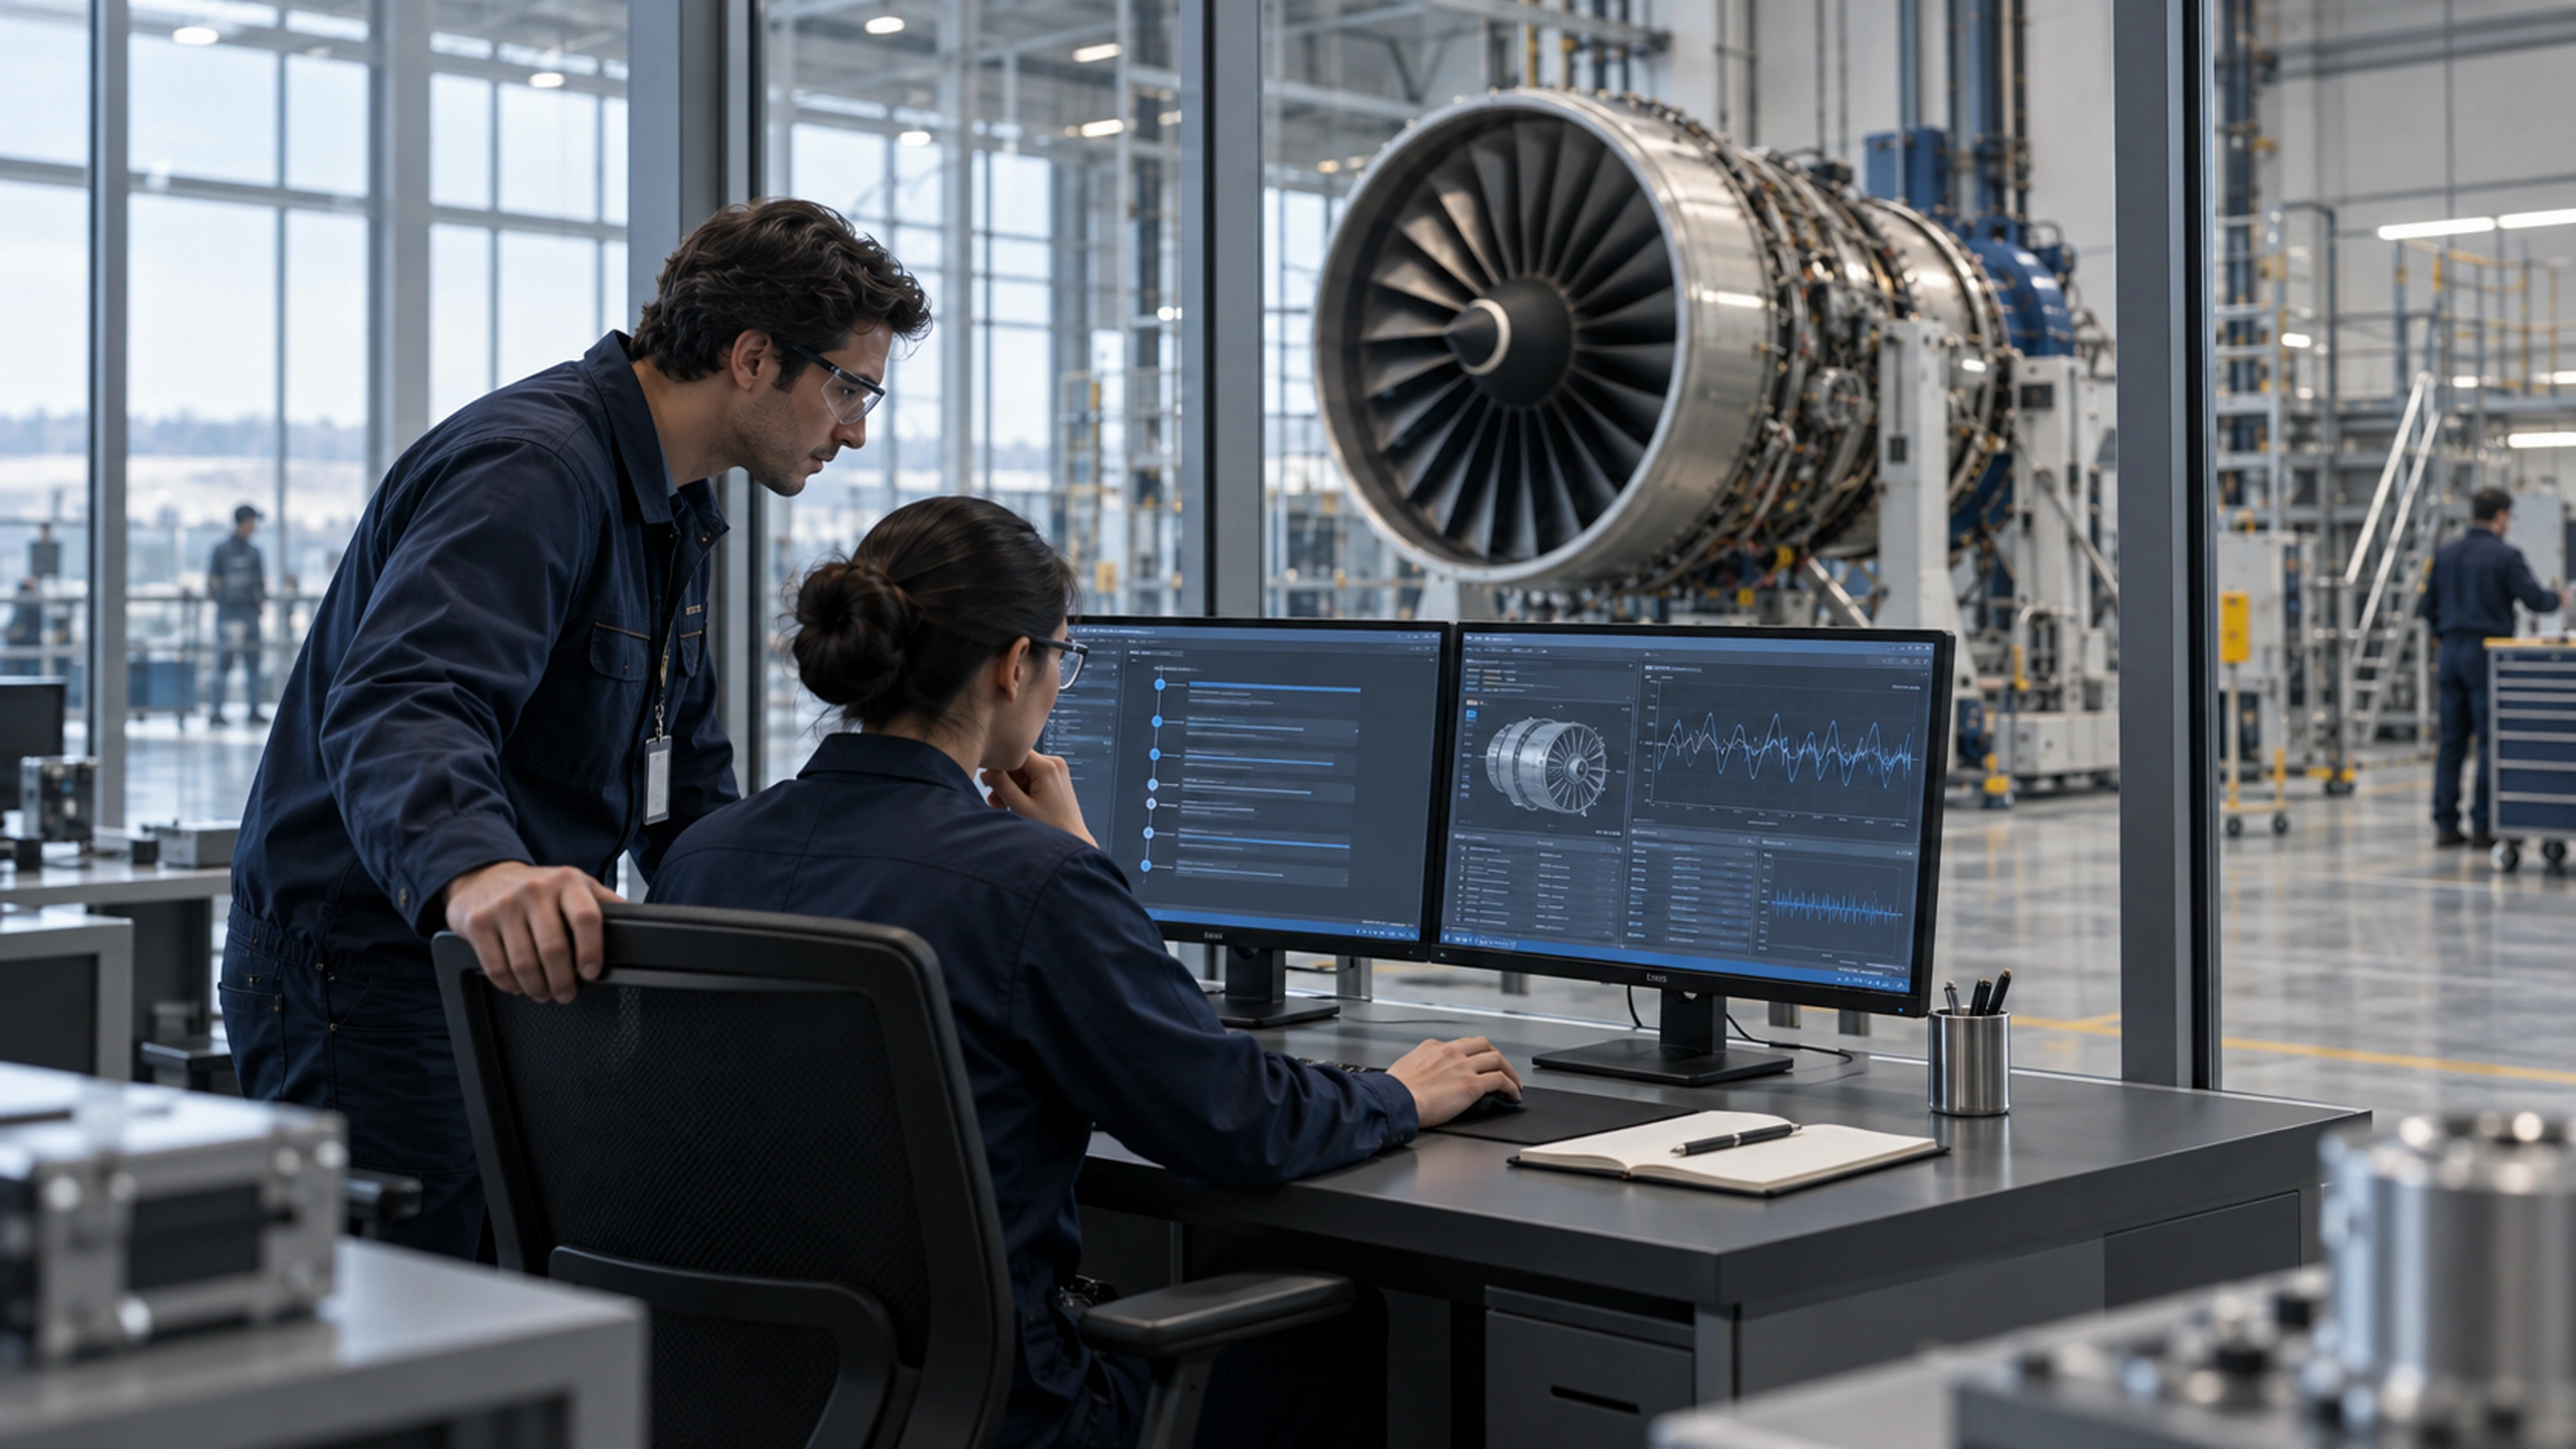
安全边界清晰
依据客户的数据分级、网络区域和岗位职责配置访问范围。Agent 只能访问完成当前任务所需的数据、系统和工具。
未经授权的数据不得读取,未经授权的系统不得连接,超出任务范围的工具不得调用。不同项目、部门和角色之间建立清晰的权限边界,避免智能能力扩大原有的数据访问范围。
数据最小使用
系统仅在约定业务范围内处理完成任务所必需的数据。数据的采集、传输、存储、调用和清理方式,应依据客户环境和项目要求共同确认。
客户数据不擅自用于其他项目、公共模型训练或与无关第三方共享。对于任务不再需要的数据和临时成果,应按照约定策略进行保留、归档或清理。
过程可管可查
对用户操作、Agent 任务、模型调用、工具执行、版本变化和关键结果保留必要记录。当结果出现异常时,可以查看任务由谁发起、使用了哪些输入、调用了哪些模型和工具,以及最终结果如何形成。
审计记录不仅服务于问题追踪,也用于分析系统能力边界、识别规则缺口,并为后续优化提供可验证依据。
高风险操作受控
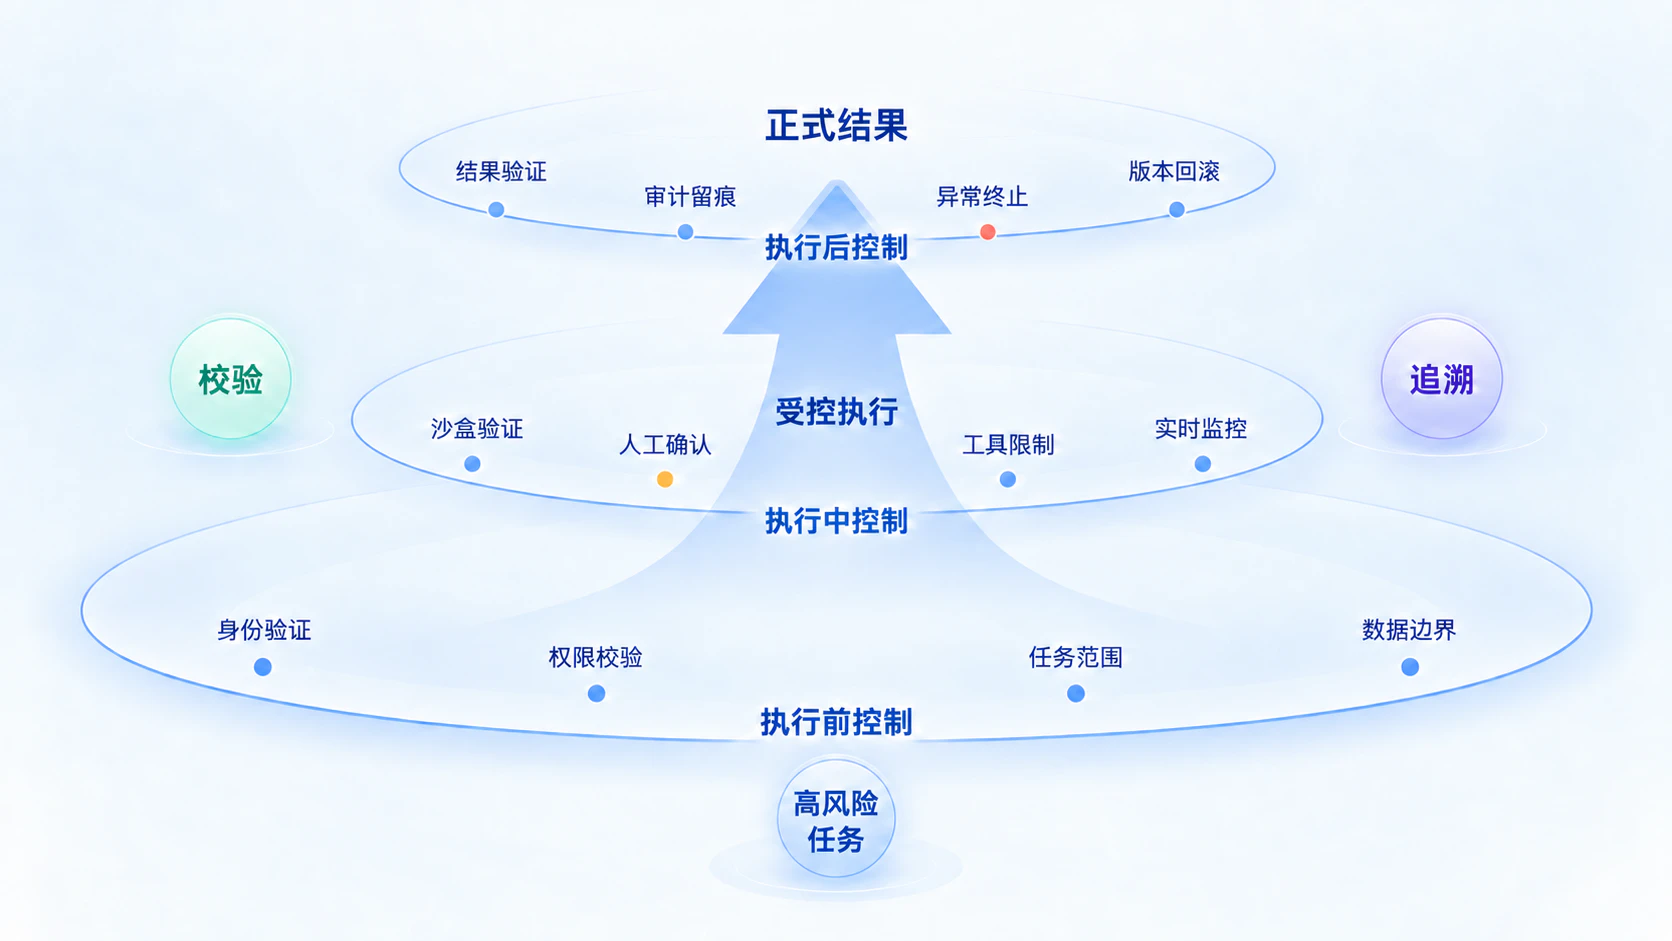
涉及数据修改、成果发布、系统写入或其他可能影响正式业务的操作时,应按照项目规则设置权限校验、人工确认、沙盒验证、审批或回滚机制。
AI 可以辅助准备和执行,但不能绕过企业既有的业务授权和责任流程。风险越高,执行前的验证和人员确认要求越严格。
- 执行前核对身份、权限与任务范围
- 重要操作先在沙盒或测试环境验证
- 关键写入、发布和变更设置人工确认
- 异常操作支持终止、定位与必要的结果回滚
持续评估改进
结合实际业务持续测试 AI 输出的准确性、稳定性和适用边界。对于异常结果、规则缺口和安全风险,应及时记录、分析和修正。
未经验证的生成内容不能直接替代正式工程结论。系统能力、模型版本和业务规则发生变化时,应重新评估适用范围,并把验证结果纳入后续使用依据。